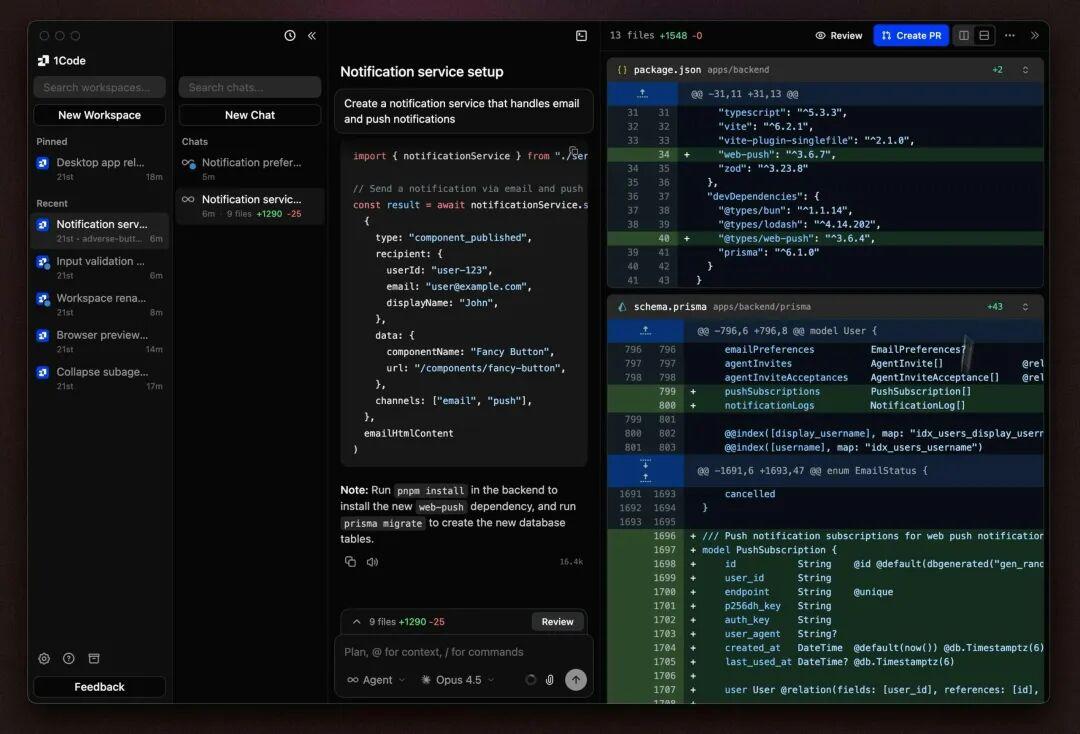
Cursor 上线了一种叫“自动审查”的新运行模式。核心思路很直白:让智能体能在后台持续运行更久,同时把那些反复跳出来的审批提示框减到最少,执行过程也变得更加安全可控。
哪些操作会被自动处理
这个模式专门针对 Shell 命令、MCP 工具和 Fetch 请求这三类高频操作。逻辑并不复杂,但分层很清晰:
- 调用项在允许列表里,系统直接放行,不墨迹。
- 能在沙箱环境里跑的操作,自动丢进沙箱执行,隔离风险。
- 剩下的模糊地带,由一个叫“分类器”的子智能体接手判断。它会分析当前情况,决定是直接允许执行、换种方法重试,还是干脆弹个窗问用户要授权。
怎么配置和微调
入口藏在「设置 > Cursor 设置 > 智能体 > 批准与执行」里,用户可以在那里挑合适的运行模式。除了选预设方案,还可以给那个分类器子智能体喂些自定义指令。比如指定某些特定场景下的倾向性判断标准,让它的自动决策更贴合具体的工作流习惯。更详细的参数说明和边界情况,Cursor 官方文档里有完整清单,遇到拿不准的细节可以查一查。