加载配置前的安全确认环节
Kiro CLI 在 V3 交互会话中引入了工作区信任机制。启动前,工具会询问用户是不是信任当前文件夹,随后才加载该目录下的钩子、代理、MCP 服务器、引导配置、工作流或语言服务器设置。这一改动意味着,克隆下来的代码仓库无法在未获授权的情况下修改代理行为,必须经过用户明确同意。
信任状态的管理逻辑
首次在某文件夹启动 V3 交互会话时,Kiro CLI 会弹出“信任此工作区?”的界面。用户可选择“信任并继续”或“不信任并退出”。系统会将选择结果保存在 ~/.kiro/workspace-roots/ 目录下,对应每个工作区根路径,所以同一文件夹仅需确认一次。针对用户主目录的访问权限不会被永久保存,每次启动时都会重新询问。若要更改信任状态,可删除对应工作区文件中的 workspaceTrusted 字段。
V3 会话中的模型回退设置
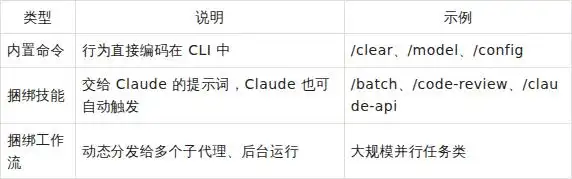
V3 会话重新支持模型回退功能。当代理具备该能力时,用户可通过 /model 设置面板或执行 /model fallback 命令来保存回退配置。所选设置将应用于当前会话,并保留用于后续会话。用户可打开 /model 界面确认回退选择是不是生效。